Cloud & Security Architecture: Project Vitals
Wat:
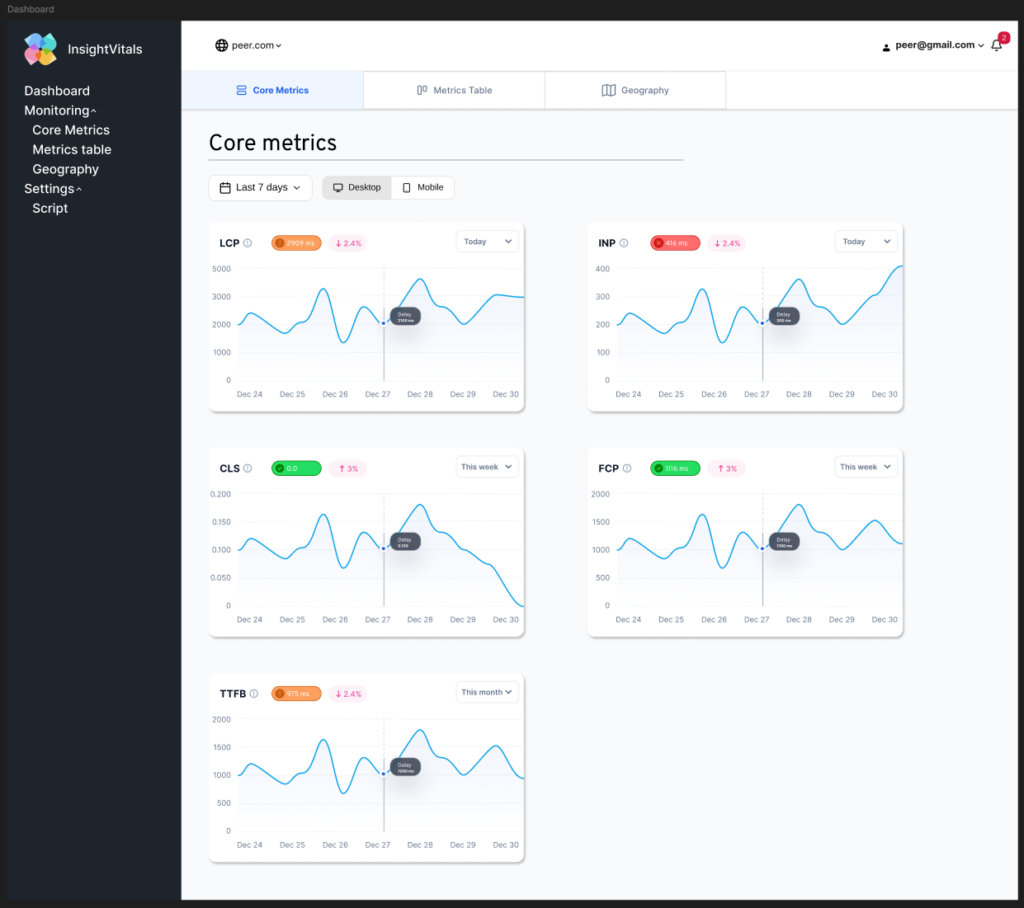
Voor onze opdrachtgever hebben we Project Vitals ontwikkeld: een modern, cloud-native real-user monitoringplatform ontworpen om web performance metrics van Single Page Applications (SPA’s) in real-time te verzamelen, te verwerken en te visualiseren via een interactief dashboard.
Hoe & mijn specifieke bijdrage (Cloud & Security Engineering):
Als lid van het tweekoppige CCS-team (Cloud & Cybersecurity) binnen onze 6-koppige projectgroep (‘Insight E3’) was ik mede-verantwoordelijk voor de gehele backend-infrastructuur en de beveiligingsarchitectuur binnen de cloud.
Samen hebben we de volgende kernonderdelen ontworpen en geïmplementeerd:
- AWS Cloud Architecture: Het opzetten van een Multi-AZ VPC met strikte private subnets voor de MySQL RDS-database en Amazon ECS (Fargate) clusters om containerized Spring Boot-applicaties en API’s veilig te draaien.
- DevSecOps & CI/CD: Het bouwen van geautomatiseerde GitHub Actions pipelines. Dit omvatte het automatisch compileren, testen en bouwen van Docker containers, het pushen naar AWS ECR, en het integreren van automatische security scans met Trivy (voor dependency & container vulnerabilities) en SonarQube codekwaliteitscontroles.
- Identity & Access Control: Integratie van veilige authenticatieflows via AWS Cognito (met JWT-validatie) en het configureren van Role-Based Access Control (RBAC).
- Threat Modeling (STRIDE): Uitvoeren van een complete STRIDE-analyse om het platform te beschermen tegen spoofing, tampering, data disclosure en DDoS-aanvallen (gemitigeerd via ALB rate-limiting en CloudFront). Tevens hebben we gezorgd voor GDPR-compliance door geen PII (Personally Identifiable Information) in onze Kinesis/Lambda-datapipelines op te slaan.
Wat ik hieruit heb geleerd:
- Cloud-native security: Ik heb geleerd om beveiliging niet als een sluitstuk te zien, maar als een integraal onderdeel van de architectuur. Het implementeren van de STRIDE-methodiek heeft mij inzicht gegeven in hoe je proactief kwetsbaarheden in complexe systemen identificeert en mitigeert.
- DevSecOps in de praktijk: Door de integratie van Trivy en SonarQube in onze CI/CD-pipelines heb ik ervaren hoe je security-checks automatiseert zonder de ontwikkelingssnelheid te vertragen. Dit is een essentiële skill voor moderne softwareontwikkeling.
- Architecturale discipline: Het werken met strikte netwerksegmentatie (VPC/private subnets) en RBAC heeft mijn begrip van ‘Zero Trust’-principes versterkt. Ik heb geleerd hoe belangrijk het is om data-privacy (GDPR) al in de ontwerpfase te borgen in plaats van achteraf.