Mijn stage als penetration tester
Tijdens mijn stage bij The Security Factory (TSF) heb ik de rol van Penetration Tester vervuld. De focus van mijn stageopdracht lag op de offensieve kant van cybersecurity, waarbij ik verantwoordelijk was voor het uitvoeren van diepgaande security assessments op web- en mobiele applicaties.
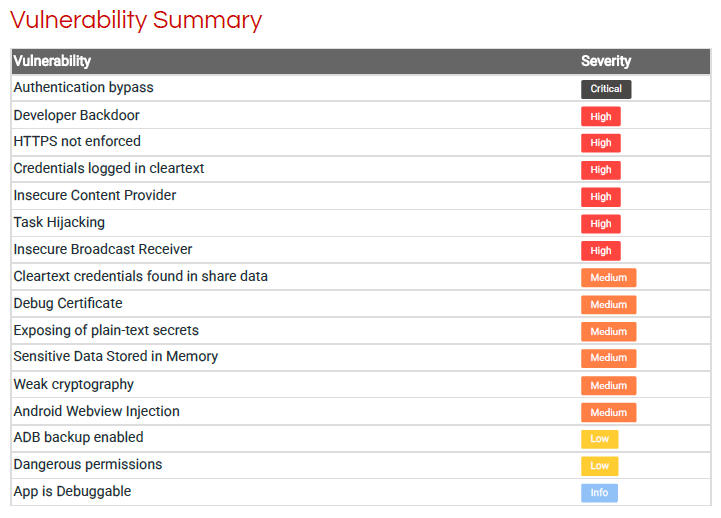
Het doel van de opdracht was het proactief identificeren van kritieke kwetsbaarheden en security-risico’s om zo de digitale weerbaarheid van de geteste infrastructuren te verhogen.Tijdens de realisatiefase heb ik onder andere web applicaties, mobiele applicaties en specifieke API endpoints onderzocht op ernstige kwetsbaarheden, zoals Task Hijacking, onveilige logging en authenticatie-bypasses. Daarnaast heb ik een kwaadaardige Proof of Concept (PoC) applicatie ontwikkeld om de impact van deze risico’s tastbaar te maken en heb ik een uitgebreid OSINT-onderzoek uitgevoerd. De focus lag hierbij niet alleen op het ontdekken van de zwakke plekken, maar ook op het formuleren van concrete, efficiënte security-aanbevelingen.
Officiële Stagedocumentatie
Project Plan
Het initiële plan van aanpak en de scope van de stage.
Realisatiedocument
De volledige technische uitwerking en resultaten.

Reflectieverslag
Mijn kritische en reflectieve attitude ten opzichte van de stageperiode en mijn persoonlijke groei.
TSF reports
Hier kunt u een overzicht zien van de gevonden vulnerabilities van de labos van web en mobile app pentest.
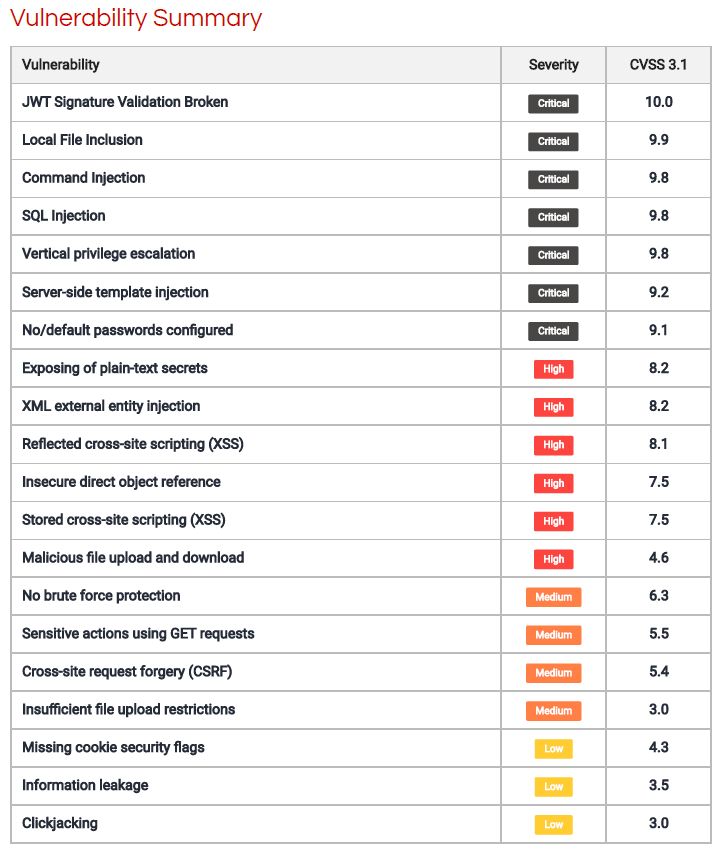
Findings uit de web pentest